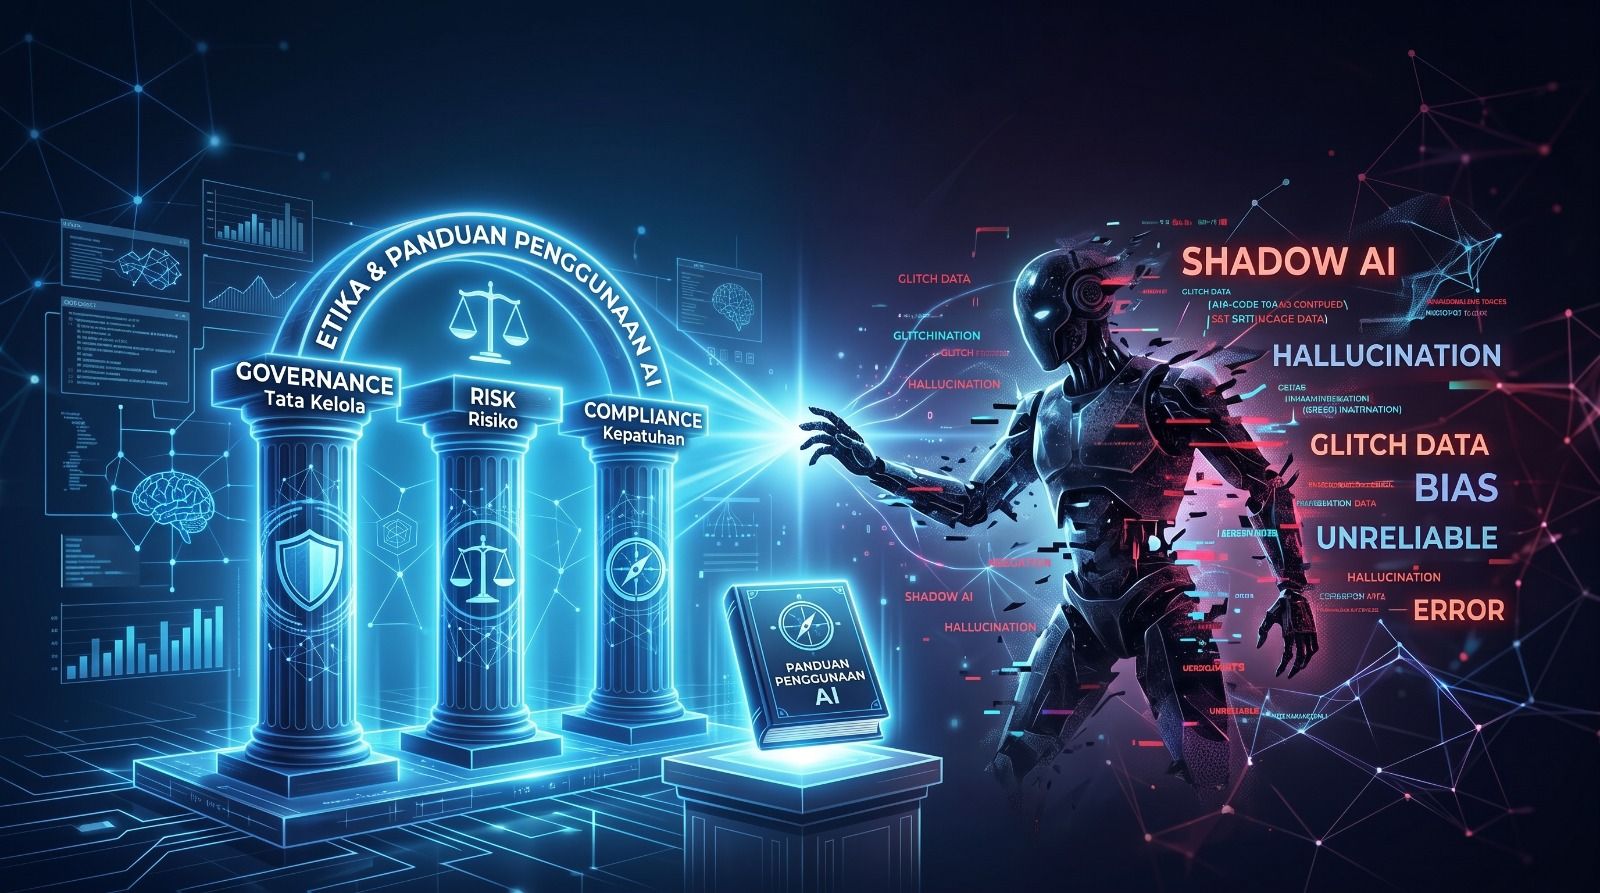
Pekerja di Indonesia termasuk yang paling cepat mengadopsi AI generatif. Laporan Work Trend Index 2024 dari Microsoft dan LinkedIn mencatat 92% pekerja pengetahuan di Indonesia sudah memakai AI generatif di tempat kerja, di atas rata-rata global 75% dan Asia Pasifik 83%. Laporan yang sama menemukan 48% responden khawatir pimpinan organisasinya belum punya visi dan rencana terkait penerapan AI. Akibatnya, 76% karyawan membawa alat AI pilihan sendiri ke tempat kerja, dan praktik ini menempatkan data perusahaan pada risiko. Praktik membawa alat AI sendiri tanpa sepengetahuan fungsi TI inilah yang disebut Shadow AI.
Shadow AI: risiko yang terus bertambah
Pada April 2023, teknisi Samsung tanpa sengaja membocorkan kode sumber internal dengan mengunggahnya ke ChatGPT. Samsung khawatir data yang terkirim tersimpan di server pihak luar dan sulit dihapus. Risiko serupa kini tercatat dalam skala besar. IBM Cost of a Data Breach Report 2025 menemukan 20% organisasi mengalami pelanggaran data terkait Shadow AI, dengan tambahan biaya rata-rata USD 670.000. Pada edisi 2026, porsinya naik menjadi 43%, dan lebih dari dua pertiga organisasi belum punya proses tata kelola untuk membatasinya.
Di Indonesia, data nasabah atau karyawan yang ditempelkan ke chatbot publik juga bersinggungan dengan kewajiban UU Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi.
Halusinasi AI: belajar dari kasus Deloitte Australia
Selain kebocoran data, AI generatif membawa risiko pada isi yang dihasilkan. Model AI dapat menghasilkan rujukan, kutipan, atau angka yang terlihat meyakinkan tetapi tidak ada. Gejala ini disebut halusinasi.
Contohnya terjadi pada 2025. Deloitte Australia menyusun laporan tinjauan setebal 237 halaman untuk Departemen Ketenagakerjaan dan Hubungan Kerja Australia (DEWR) tentang sistem TI yang mengotomatiskan sanksi dalam program kesejahteraan. Setelah laporan terbit, seorang peneliti University of Sydney menemukan rujukan yang tidak dapat ditelusuri. Deloitte meninjau ulang laporan tersebut dan mengonfirmasi sebagian catatan kaki dan rujukannya keliru. Versi revisi mencantumkan pengungkapan bahwa Azure OpenAI dipakai dalam penyusunannya.
DEWR menyatakan substansi laporan dan rekomendasinya tidak berubah. Deloitte mengembalikan lebih dari A$97.000 dari kontrak senilai sekitar A$440.000. Pelajaran dari kasus ini berlaku bagi organisasi mana pun yang memakai AI: output AI tetap membutuhkan verifikasi manusia, dan penggunaan AI perlu diungkapkan kepada penerima hasil kerja.
Program awareness halusinasi AI setidaknya menanamkan tiga kebiasaan kepada karyawan:
1.Mencocokkan setiap rujukan dan kutipan ke dokumen sumbernya, bukan ke ringkasan AI.
Menelusuri ulang angka, nama, dan tanggal ke sumber primer sebelum dipakai.
Mengungkapkan penggunaan AI kepada atasan atau klien yang menerima hasil kerja.
Peran GRC dalam menyusun etika dan panduan penggunaan AI
ISO 37000:2021 sudah menyebut AI secara eksplisit. Klausul 6.4.3.2 huruf i meminta organ tata kelola mengawasi penggunaan teknologi yang bertanggung jawab dan etis, termasuk AI. Klausul 6.8.3.4 meminta pengawasan atas penggunaan data dan teknologi informasi agar organisasi tetap berada dalam selera risikonya. Di sektor perbankan, panduan tata kelola AI dari OJK menempatkan keandalan, akuntabilitas, dan pengawasan manusia sebagai prinsip inti, serta menyebut pelatihan dan peningkatan kompetensi SDM sebagai salah satu elemennya.
Pengaturan yang lebih rinci ada pada ISO/IEC 42001:2023, standar sistem manajemen kecerdasan buatan (AI Management System) pertama di dunia yang terbit pada 18 Desember 2023. Standar ini memakai struktur selaras klausul 4 sampai 10 seperti ISO/IEC 27001, sehingga dapat diintegrasikan dengan sistem manajemen yang sudah berjalan. Lampiran A memuat 38 kontrol dalam sembilan kelompok, mencakup kebijakan AI, penilaian dampak, siklus hidup AI, tata kelola data, transparansi, dan pengawasan pihak ketiga.
Bagi kebanyakan organisasi, sertifikasi bukan langkah pertama. Yang realistis adalah menyusun panduan penggunaan AI yang komponennya sudah selaras dengan Lampiran A ISO/IEC 42001, sehingga kebijakan internal hari ini bisa naik kelas menjadi sistem manajemen AI yang dapat diaudit di kemudian hari. Panduan tersebut setidaknya memuat:
Daftar alat AI resmi sebagai alternatif aman dari akun pribadi.
Klasifikasi data yang boleh, boleh dengan syarat, dan dilarang masuk ke AI publik.
Kewajiban verifikasi dan pengungkapan untuk setiap dokumen yang disusun dengan bantuan AI.
Pemilik risiko AI di lini pertama, dikawal fungsi manajemen risiko dan kepatuhan di lini kedua sesuai model 3 lini.
Kode etik AI, termasuk larangan memalsukan sumber dan larangan mengambil keputusan yang berdampak pada hak individu tanpa tinjauan manusia.
Pelatihan berkala, termasuk materi awareness halusinasi AI.
Tingkatkan kompetensi tata kelola tim Anda
Panduan penggunaan AI hanya efektif jika disusun dan diawasi oleh orang yang memahami prinsip tata kelola. Kerangka ISO 37000 memberi arah, ISO/IEC 42001 memberi rincian kontrolnya, dan keduanya menuntut kompetensi SDM yang memadai. LPK MKS menyelenggarakan pelatihan dan sertifikasi Tata Kelola CGP, CCGO, dan CGOP berbasis SNI ISO 37000, yang membekali Anda merancang kebijakan, kode etik, dan mekanisme pengawasan di organisasi, termasuk untuk penggunaan AI.
Sumber berita dan referensi
Microsoft Indonesia News Center, "Microsoft dan LinkedIn Luncurkan Work Trend Index 2024: Menilik Keadaan AI dalam Dunia Kerja di Indonesia", 11 Juni 2024. https://news.microsoft.com/id-id/2024/06/11/microsoft-dan-linkedin-luncurkan-work-trend-index-2024-menilik-keadaan-ai-dalam-dunia-kerja-di-indonesia/
ANTARA News, "Microsoft: 92 persen karyawan kantoran di Indonesia gunakan AI", 11 Juni 2024. https://www.antaranews.com/berita/4147815/microsoft-92-persen-karyawan-kantoran-di-indonesia-gunakan-ai
Fortune, "Samsung threatens to fire employees if they leak data to A.I. chatbots like ChatGPT", 2 Mei 2023. https://fortune.com/2023/05/02/samsung-bans-employee-use-chatgpt-data-leak
IBM, "2025 Cost of a Data Breach Report: Navigating the AI rush without sidelining security". https://www.ibm.com/think/x-force/2025-cost-of-a-data-breach-navigating-ai
Cybersecurity Dive, "As data breaches grow costlier, ungoverned AI creates new risks", 29 Juli 2026. https://www.cybersecuritydive.com/news/data-breach-costs-ai-governance-ibm/826463/
AP News via Yahoo, "Deloitte to partially refund Australian government for report with apparent AI-generated errors", Oktober 2025. https://www.yahoo.com/news/articles/deloitte-partially-refund-australian-government-070855665.html
CFO Dive, "Deloitte refunds over $60K for report with AI errors, Australian government says", 21 Oktober 2025. https://www.cfodive.com/news/deloitte-refunds-60k-report-ai-errors-australian-government-accounting/803321/
OJK, Tata Kelola Kecerdasan Artifisial Perbankan Indonesia. https://ojk.go.id/id/Publikasi/Roadmap-dan-Pedoman/Perbankan/Pages/Tata-Kelola-Kecerdasan-Artifisial-Perbankan-Indonesia.aspx
BRIEF.ID, "OJK Buku Panduan Tata Kelola Kecerdasan Artifisial Perbankan Indonesia", 30 April 2025. https://brief.id/ojk-buku-panduan-tata-kelola-kecerdasan-artifisial-perbankan-indonesia/
Regulations.ai, ringkasan Buku Panduan Tata Kelola Kecerdasan Artifisial Perbankan Indonesia. https://regulations.ai/regulations/RAI-ID-NA-BPTKKXX-2025
ISO 37000:2021 Governance of organizations, klausul 6.4.3.2 dan 6.8.3.4.
KPMG Switzerland, "ISO/IEC 42001:2023 - A new standard for AI governance". https://kpmg.com/ch/en/insights/artificial-intelligence/iso-iec-42001.html
AWS Security Blog, "AI lifecycle risk management: ISO/IEC 42001:2023 for AI governance", 15 Mei 2025. https://aws.amazon.com/blogs/security/ai-lifecycle-risk-management-iso-iec-420012023-for-ai-governance/
Konfirmity, "ISO 42001: The AI Management System Standard", ringkasan klausul dan Lampiran A. https://www.konfirmity.com/blog/iso-42001
DQS Global (Indonesia), "Penjelasan ISO 42001". https://www.dqsglobal.com/id/wawasan/pusat-pengetahuan-dqs/penjelasan-iso-42001